【IT用語集】情シス担当者が押さえておきたいIT用語40選!クラウド・セキュリティ・生成AIまで解説
情報システム部門(情シス)に配属されたばかりの方の中には、このような悩みを抱えている方もいるのではないでしょうか。
「会議で知らないIT用語が次々と出てくる……」
「IPアドレスやDNSは聞いたことがあるけれど、説明できない」
「生成AIやゼロトラストなど、新しい言葉まで覚えるのが大変」
情シスの業務では、PCやネットワークの管理だけでなく、クラウドサービス、アカウント・端末管理、セキュリティ、SaaS、生成AIなど、幅広いIT用語が登場します。
しかし、すべての用語を一度に暗記する必要はありません。大切なのは、用語の意味だけでなく「情シスのどの業務に関係する言葉なのか」を理解することです。
そこで本記事では、情シス担当者が押さえておきたいIT用語40個を、以下の6分野に分けて初心者にも分かりやすく解説します。
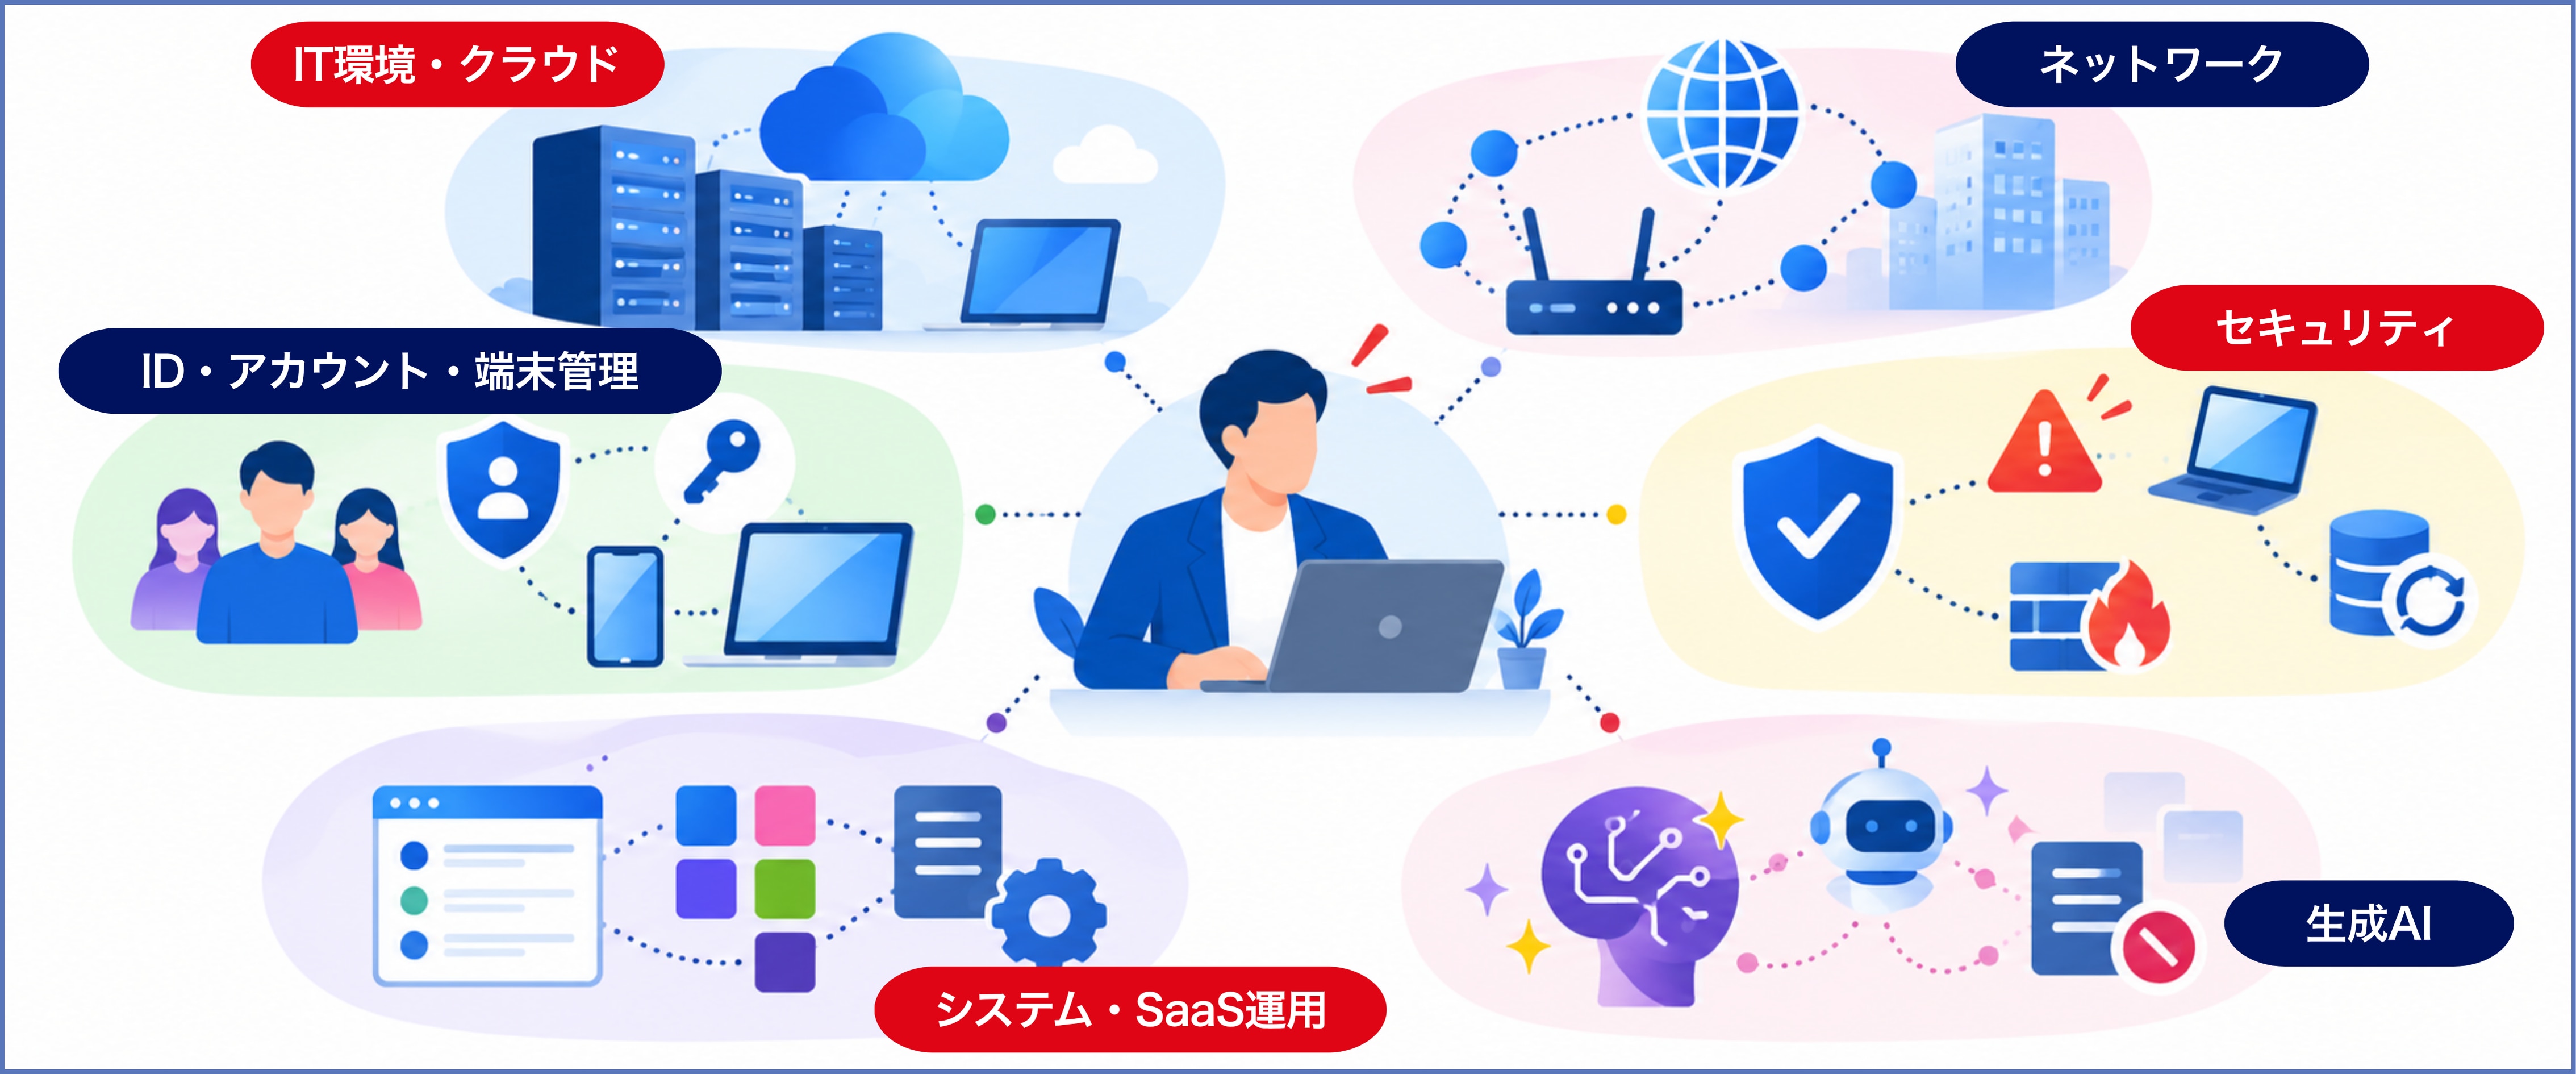
分からない言葉が出てきたときに確認できる「情シス向けIT用語集」として、ぜひ活用してください。
目次[非表示]
IT環境・クラウドを理解する基本用語
まずは、企業のIT環境を理解するうえで基本となる用語をご紹介します。
クラウドサービスが普及した現在でも、オンプレミスのサーバーや社内PCなどを組み合わせて利用している企業は少なくありません。
「自社のシステムがどこで動いているのか」「誰がどこまで管理するのか」を理解するためにも、基本的なIT環境の用語を押さえておきましょう。
ITインフラ
ITインフラとは、企業がITシステムやサービスを利用するための基盤となる設備や仕組みのことです。
サーバー、ネットワーク、PCなどのハードウェアだけでなく、OSやクラウド環境などもITインフラに含まれます。
情シスでは、PCの導入やネットワーク管理、サーバー・クラウド環境の運用など、さまざまな場面でITインフラに関わります。
オンプレミス
オンプレミスとは、サーバーやネットワーク機器などを自社で保有し、自社の設備内などでシステムを構築・運用する形態です。
クラウドが普及した現在でも、セキュリティ要件や既存システムとの関係などから、オンプレミス環境を利用している企業があります。
「オンプレ」と略して呼ばれることもあります。
クラウド
クラウドとは、サーバーやストレージ、ソフトウェアなどのITリソースを、インターネットなどのネットワーク経由で利用する仕組みです。
自社でサーバーなどをすべて保有しなくても、必要なITリソースをサービスとして利用できます。
Microsoft 365やGoogle Workspaceなども、身近なクラウドサービスの例です。
SaaS
SaaS(Software as a Service)とは、ソフトウェアをインターネット経由で利用するサービス形態です。
利用者側でシステムを一から構築する必要がなく、契約後にWebブラウザや専用アプリなどから利用できます。
情シスでは、SaaSを導入するだけでなく、アカウント、アクセス権限、契約ライセンスなどを管理することも重要な業務になります。
OS
OS(Operating System)とは、PCやスマートフォンなどを動かすための基本的なソフトウェアです。
代表的なものとして、Windows、macOS、Linux、Android、iOSなどがあります。
情シスでは、社内PCのOSやバージョンを把握したり、セキュリティ更新を適用したりする際に頻繁に登場する用語です。
サーバー
サーバーとは、ネットワークを通じて、ほかのコンピューターへ機能やデータを提供するコンピューターやソフトウェアです。
Webサーバー、メールサーバー、ファイルサーバーなど、提供する機能によってさまざまな種類があります。
現在では、自社で物理サーバーを保有するだけでなく、クラウド上のサーバーを利用するケースもあります。
ネットワークを理解する基本用語
「インターネットにつながらない」「社内システムへアクセスできない」といった問い合わせは、情シスが対応する代表的なトラブルです。
原因を切り分けるためにも、ネットワークがどのような仕組みでつながっているのかを理解しておきましょう。
IPアドレス
IPアドレスとは、ネットワークに接続された機器を識別するために使用される番号です。
ネットワーク上の「住所」のようなものと考えると分かりやすいでしょう。
情シスでは、通信トラブルの原因を調査したり、ネットワーク機器を設定したりするときに確認することがあります。
DNS
DNS(Domain Name System)とは、ドメイン名とIPアドレスを対応付ける仕組みです。
人がWebサイトへアクセスするときは「example.com」のような覚えやすいドメイン名を利用します。一方、ネットワークではIPアドレスを使って通信先を識別します。
DNSは、このドメイン名を対応するIPアドレスへ変換する役割を担っています。
LAN
LAN(Local Area Network)とは、オフィスや建物など、比較的限られた範囲で構築されるネットワークです。
社内のPC、プリンター、サーバーなどを接続するネットワークもLANの一例です。
ケーブルを利用する有線LANだけでなく、Wi-Fiを利用する無線LANもあります。
VPN
VPN(Virtual Private Network)とは、離れた場所やネットワーク同士を仮想的なプライベートネットワークとして接続する技術です。
例えば、テレワーク中の社員が社外から社内ネットワークへ接続するために利用される場合があります。
ただし、VPNを利用するだけですべてのセキュリティリスクを防げるわけではありません。認証や端末管理など、ほかの対策と組み合わせることが重要です。
ルーター
ルーターとは、異なるネットワーク同士を接続し、データを適切な宛先へ転送するためのネットワーク機器です。
家庭でもインターネット接続に利用されていますが、企業では拠点間通信やインターネット接続など、ネットワークを構成する重要な機器として利用されています。
ファイアウォール
ファイアウォールとは、設定されたルールなどに基づいてネットワーク通信を制御する仕組みです。
必要な通信を許可し、不正な通信などを遮断することで、ネットワークやシステムを保護します。
ID・アカウント・端末管理で押さえておきたい用語
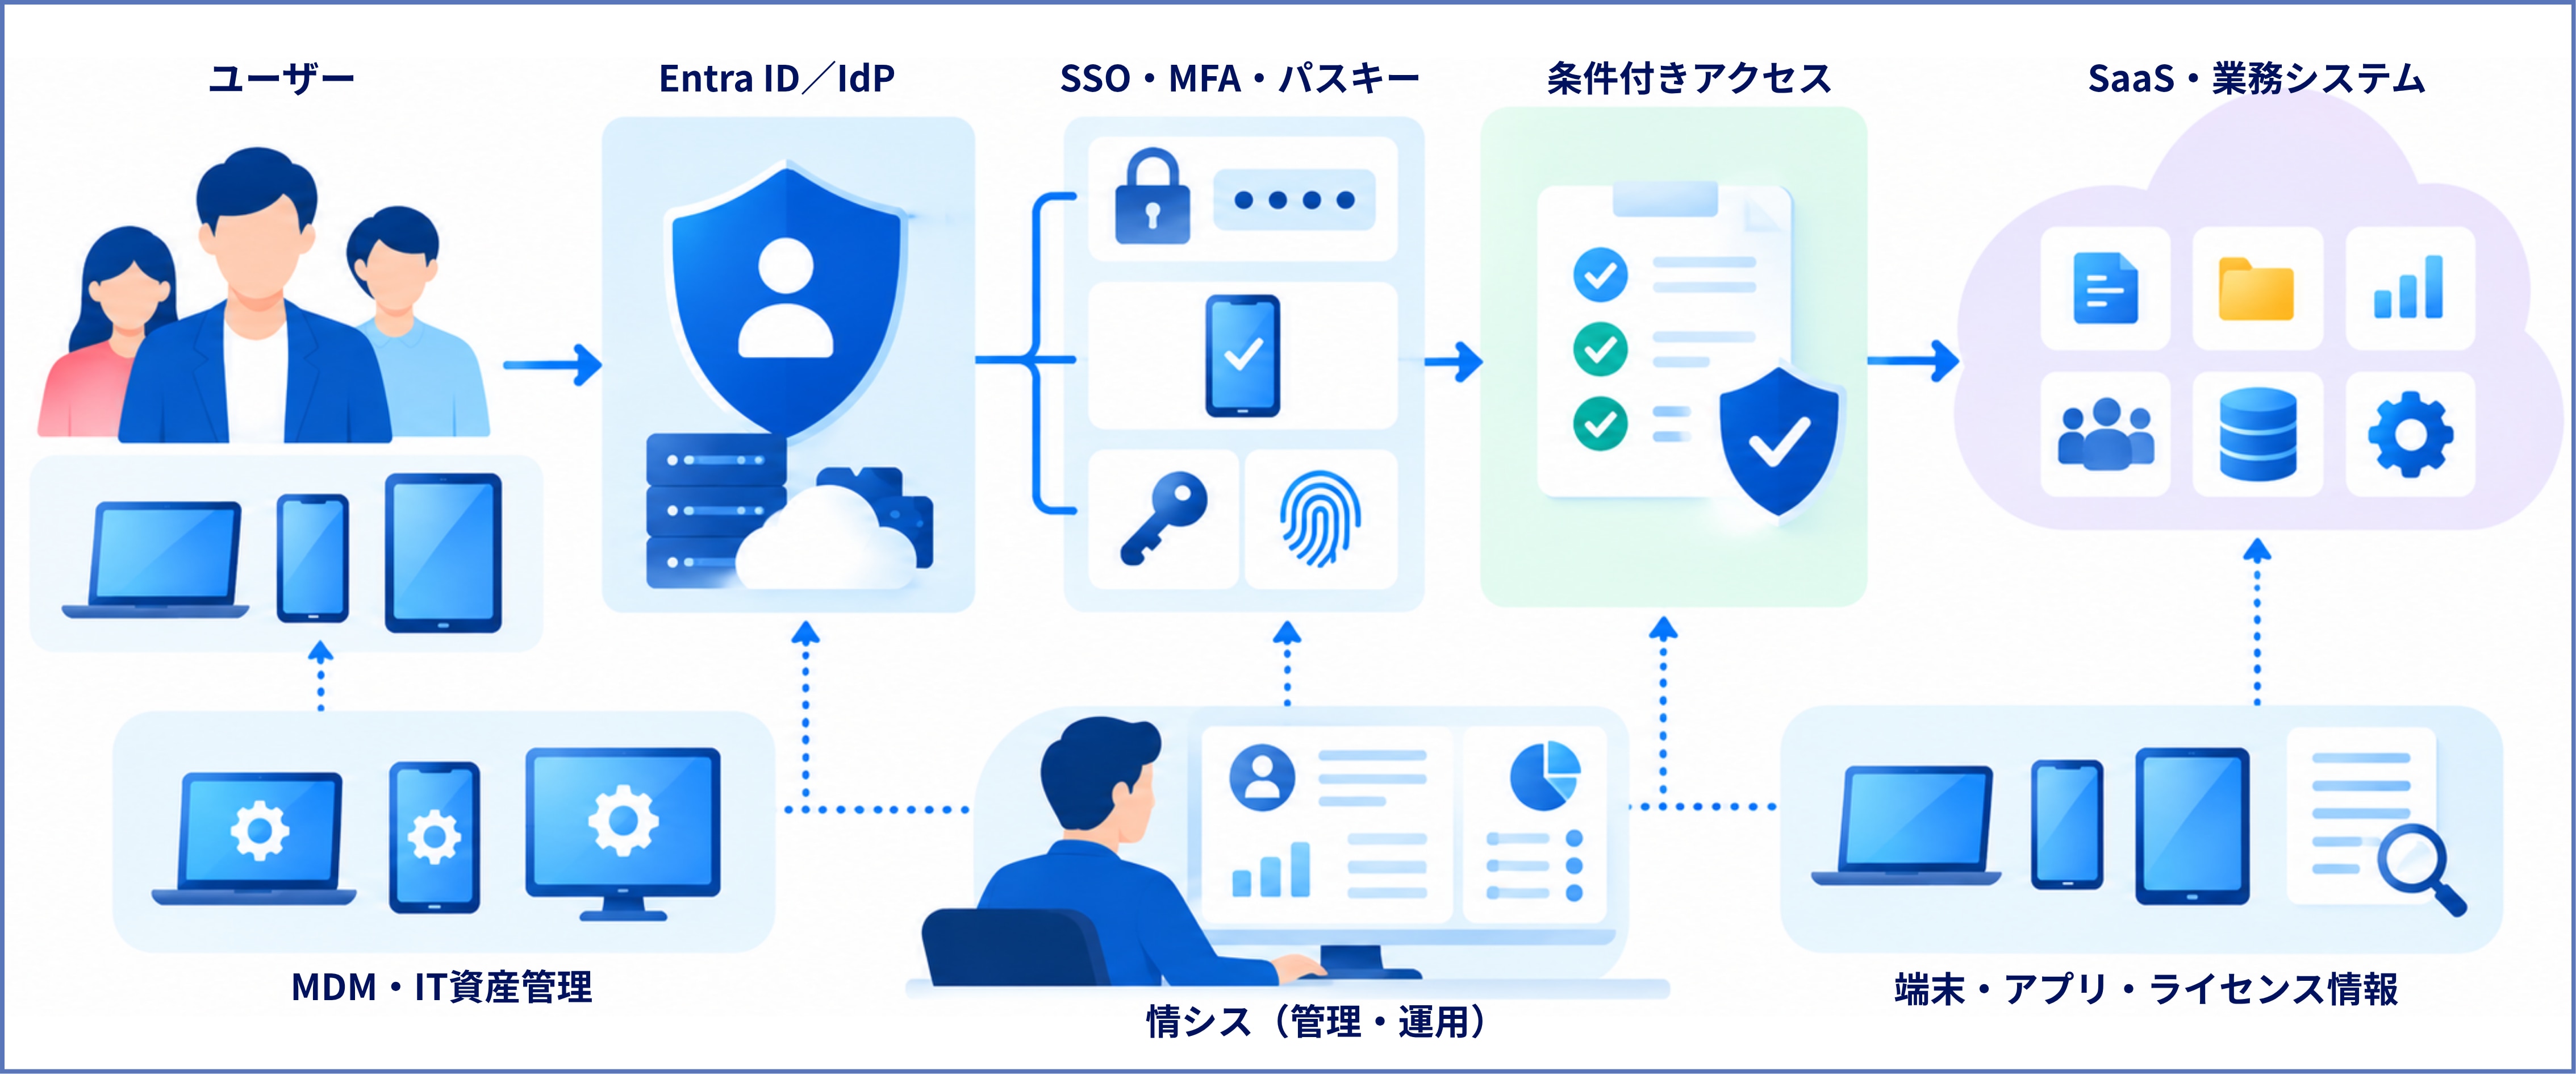
クラウドサービスの利用が増えたことで、情シスでは「誰が、どの端末から、どのサービスへアクセスできるのか」を適切に管理することが重要になっています。
アカウントの発行・削除だけではなく、認証方法やアクセス条件、端末の状態まで含めて管理するための用語を確認しておきましょう。
Active Directory(AD)
Active Directory(AD)は、Microsoftが提供するディレクトリサービスです。
企業内のユーザーやコンピューターなどを一元的に管理でき、ユーザー認証やアクセス権限の管理などに利用されます。
例えば、新入社員のアカウントを作成したり、部署によって利用できる社内リソースを制御したりする場面で活用されます。
Microsoft Entra ID
Microsoft Entra IDは、Microsoftが提供するクラウドベースのID・アクセス管理サービスです。
Microsoft 365をはじめとするクラウドサービスへの認証やアクセス管理などに利用できます。
以前は「Azure Active Directory(Azure AD)」という名称だったため、古い資料などではAzure ADと表記されている場合があります。
IdP
IdP(Identity Provider/アイデンティティプロバイダー)とは、ユーザーのID情報を管理し、サービスを利用する際の認証を行う仕組みやサービスです。
複数のクラウドサービスを利用する企業では、IdPを利用して認証を集約することで、アカウント管理やアクセス管理を行いやすくなります。
SSOやMFAを理解するときにも押さえておきたい用語です。
SSO
SSO(Single Sign-On)とは、一度の認証によって複数のシステムやサービスを利用できるようにする仕組みです。
利用者がサービスごとに何度もログインする負担を減らせるほか、企業側でも認証を集約しやすくなります。
SaaSを多数利用する企業では、利便性とアカウント管理の両面から重要になります。
MFA
MFA(Multi-Factor Authentication/多要素認証)とは、複数の異なる要素を組み合わせて本人確認を行う認証方法です。
例えば、パスワードだけではなく、認証アプリなどを組み合わせて認証します。
パスワードが漏えいした場合の不正アクセスリスクを抑えるためにも重要な対策です。
条件付きアクセス
条件付きアクセスとは、ユーザーや端末、場所、リスクなどの情報をもとに、サービスへのアクセスを許可・制限する仕組みです。
例えば、「MFAを完了した場合のみアクセスを許可する」「一定の条件を満たした端末からのアクセスを求める」といった制御が可能です。
Microsoft Entraの条件付きアクセスでも、MFAや準拠デバイスの要求、場所によるアクセス制御などを設定できます。*1
*1 Microsoft Learn「Microsoft Entra の条件付きアクセス」
https://learn.microsoft.com/ja-jp/entra/identity/conditional-access/
パスキー
パスキーとは、公開鍵暗号方式を利用した認証方法で、パスワードに依存しないサインインを実現するために利用されます。
パスワードを入力する方式と異なり、フィッシングに強い認証方法として企業での活用も進んでいます。
Microsoft Entra IDでもパスキー(FIDO2)によるサインインを利用できます。*2
*2 Microsoft Learn「Authenticator でのMicrosoft Entra IDのパスキーの有効化とサポート」
https://learn.microsoft.com/ja-jp/entra/identity/authentication/how-to-enable-authenticator-passkey
MDM
MDM(Mobile Device Management)とは、PC、スマートフォン、タブレットなどの端末を組織で管理するための仕組みです。
端末の設定やセキュリティポリシーなどを管理することで、企業が利用するデバイスを適切な状態に保ちやすくなります。
IT資産管理
IT資産管理とは、企業が保有・利用しているPC、スマートフォン、ソフトウェア、ライセンスなどのIT資産を把握し、適切に管理することです。
「誰がどのPCを使っているのか」「どのソフトウェアを導入しているのか」「余っているライセンスはないか」といった情報を把握します。
入退社時のPC管理やライセンス管理など、情シスの日常業務と深く関係する用語です。
セキュリティで押さえておきたい用語
サイバー攻撃の手法や企業のIT環境が変化する中で、セキュリティは情シス担当者にとって欠かせない分野です。
ここでは、社員からの問い合わせ対応やセキュリティ製品の導入、インシデント対応などで登場する用語をご紹介します。
マルウェア
マルウェアとは、コンピューターや利用者に害を与える目的で作られた悪意のあるソフトウェアやプログラムの総称です。
ウイルス、ワーム、トロイの木馬、ランサムウェアなど、さまざまな種類があります。
ランサムウェア
ランサムウェアとは、端末やデータを利用できない状態にしたり、データを窃取したりして、金銭などを要求するマルウェアです。
感染すると事業継続にも影響する可能性があるため、端末の保護だけでなく、脆弱性対策やバックアップ、従業員教育などを組み合わせて備えることが重要です。
フィッシング
フィッシングとは、実在する企業やサービスなどを装ったメールやWebサイトなどを利用して、ID・パスワードなどの情報を入力させ、盗み取る手口です。
情シスには「このメールは本物ですか?」といった問い合わせが寄せられることもあるため、利用者への注意喚起も重要です。
EDR
EDR(Endpoint Detection and Response)とは、PCやサーバーなどのエンドポイントにおける不審な挙動を監視し、サイバー攻撃の検知・調査・対応を支援する仕組みです。
マルウェアの侵入を防ぐだけでなく、侵入後の不審な挙動を把握して対応するためにも利用されます。
XDR
XDR(Extended Detection and Response)とは、エンドポイントだけでなく、ID、メール、クラウドなど複数の領域からセキュリティ情報を収集・関連付けて、脅威の検知や調査、対応を支援する考え方・仕組みです。
EDRよりも広い範囲の情報を組み合わせて脅威を把握する点が特徴です。
ゼロトラスト
ゼロトラストとは、「社内だから安全」「社外だから危険」と場所だけで判断するのではなく、アクセスするユーザーや端末などを確認しながら、必要なアクセスを認めていくセキュリティの考え方です。
クラウドサービスやテレワークが普及した現在では、ID管理、MFA、端末管理、条件付きアクセスなどと関連して登場する機会の多い用語です。
脆弱性
脆弱性とは、OSやソフトウェア、システムなどに存在するセキュリティ上の弱点のことです。
脆弱性を放置すると、不正アクセスやマルウェア感染などに悪用される可能性があります。
情シスでは、利用している製品の脆弱性情報を確認し、必要な対応を判断することが求められます。
パッチ
パッチとは、ソフトウェアの不具合や脆弱性などを修正するために提供される更新プログラムです。
セキュリティ上重要なパッチもあるため、情シスでは「どの端末へ、いつ適用するのか」を管理する必要があります。
バックアップ
バックアップとは、データの破損や消失などに備えて、データの複製を別の場所などへ保存しておくことです。
バックアップを取得するだけでなく、必要なときに正常に復元できるか確認しておくことも重要です。
DLP
DLP(Data Loss Prevention)とは、機密情報などが組織の外へ不適切に持ち出されたり、共有されたりすることを防ぐための考え方や仕組みです。
メール、クラウドストレージ、端末などからの情報漏えい対策として利用されます。
生成AIなど新しいサービスを企業で利用する場合にも、「どの情報を外部サービスへ入力・共有してよいのか」という情報管理の観点が重要になります。
システム・SaaS運用で押さえておきたい用語
現在の情シスでは、社内システムだけでなく、複数のSaaSやクラウドサービスを管理するケースも増えています。
サービスが増えるほど、アカウントや権限、契約、利用状況などを把握することも重要になります。
API
API(Application Programming Interface)とは、異なるソフトウェアやサービス同士が機能やデータをやり取りするための仕組みです。
例えば、あるクラウドサービスの情報を別のシステムから取得するなど、サービス同士を連携させる際に利用されます。
ログ
ログとは、システム、アプリケーション、ネットワーク機器などの動作や操作の履歴を記録した情報です。
「誰がログインしたのか」「いつエラーが発生したのか」といった情報を確認できるため、障害調査やセキュリティインシデントの調査にも利用されます。
インシデント
IT分野におけるインシデントとは、システム障害や情報セキュリティ上の問題など、正常な業務やサービスに影響を及ぼす、または及ぼす可能性のある事象を指します。
例えば、「社内システムへアクセスできない」「不審なメールの添付ファイルを開いた」「会社のPCを紛失した」といった事象が該当する場合があります。
SaaS管理
SaaS管理とは、企業が利用しているSaaSの契約、アカウント、ライセンス、アクセス権限、利用状況などを管理することです。
SaaSが増えると、「誰がどのサービスを利用しているのか」「退職者のアカウントが残っていないか」「利用されていないライセンスがないか」といった問題が発生しやすくなります。
そのため、SaaSを導入するだけでなく、その後の管理方法まで考えることが重要です。
シャドーIT
シャドーITとは、情シスなど組織の管理部門が把握・承認していないIT機器やクラウドサービスなどを、従業員が業務で利用している状態を指します。
便利なサービスを従業員が独自に利用することで業務が効率化する場合もありますが、企業が利用状況を把握できず、情報漏えいやアカウント管理などのリスクにつながる可能性があります。
情シスでは「禁止する」だけではなく、利用実態を把握し、安全に利用できるルールや環境を整えることも重要です。
SASE
SASE(Secure Access Service Edge)とは、ネットワークとセキュリティに関する複数の機能をクラウドを中心に提供する考え方・アーキテクチャです。
クラウドサービスやテレワークの普及によって、従来の「社内ネットワークを中心に守る」方法だけでは対応しにくい環境が増えています。
SASEは、場所に依存せずユーザーや端末から業務システム・クラウドサービスへのアクセスを保護する考え方を理解する際に登場します。
生成AI時代の情シスが押さえておきたい用語
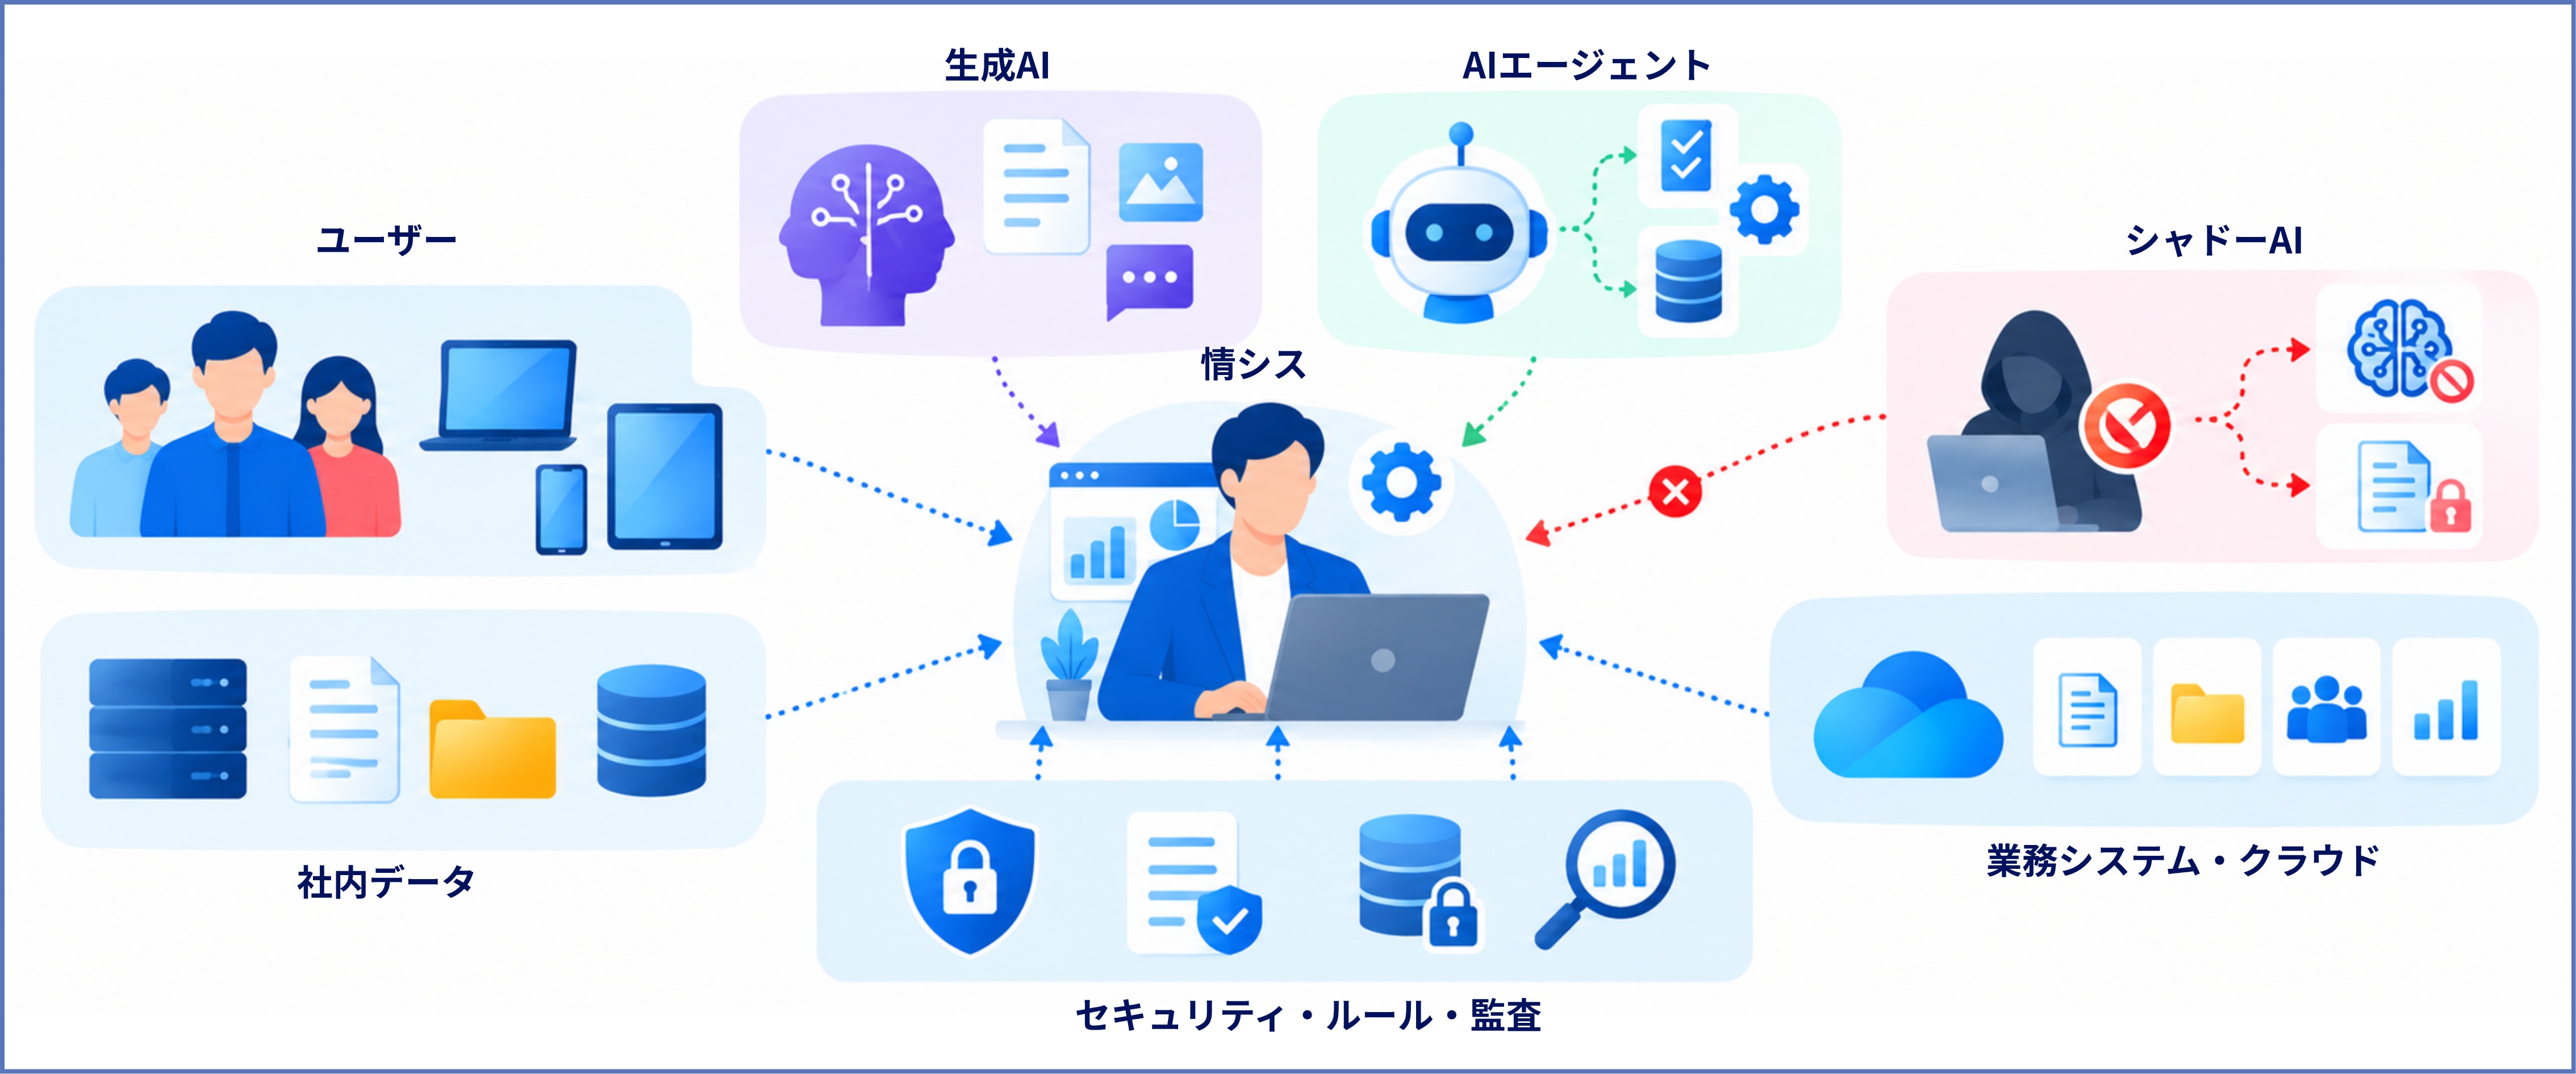
生成AIの企業利用が広がる中、情シスにはAIツールを導入するだけでなく、「どのAIを利用してよいのか」「どの情報を入力してよいのか」「AIにどのような権限を与えるのか」といった管理も求められます。
ここでは、生成AIを企業で活用していくうえで知っておきたい用語をご紹介します。
生成AI
生成AI(Generative AI)とは、学習したデータなどをもとに、文章、画像、音声、プログラムコードなどの新しいコンテンツを生成するAIです。
業務では、文章作成、要約、アイデア出し、情報検索、プログラミング支援など、さまざまな用途で利用されています。
一方、企業で利用する場合は、業務上の機密情報や個人情報などをどこまで入力してよいのか、どのサービスを利用してよいのかといったルールも必要です。
情シスには、利便性だけでなく、セキュリティやデータ管理を含めてAIの利用環境を考えることが求められます。
AIエージェント
AIエージェントとは、与えられた目的などに応じて、情報を取得したり、判断したり、外部のシステムやツールを利用したりしながら、タスクを実行するAIシステムを指します。
生成AIが質問への回答やコンテンツ生成を行うだけでなく、AIエージェントでは複数の処理やサービスを組み合わせて業務を進める活用も考えられます。
そのため企業では、「AIエージェントにどのシステムへのアクセスを許可するのか」「どのような権限を持たせるのか」といった管理も重要になります。
実際にMicrosoft Entraの条件付きアクセスでも、現在はエージェントリスクやエージェント実行環境に関する条件がプレビューとして掲載されています。*3
*3 Microsoft Learn「条件付きアクセス:条件」
https://learn.microsoft.com/ja-jp/entra/identity/conditional-access/concept-conditional-access-conditions
シャドーAI
シャドーAIとは、企業や情シスが把握・承認していない生成AIサービスなどを、従業員が業務で利用する状態を指す言葉です。
例えば、従業員が個人で利用している生成AIサービスへ業務資料や顧客情報などを入力すると、企業側で情報の利用状況を把握できない可能性があります。
生成AIの利用を一律に禁止するだけではなく、「利用できるAIサービス」「入力してよい情報」「アカウントの管理方法」などを整理し、安全に活用できる環境を整えることも情シスの重要な役割になります。
IT用語を覚えるときのポイント
ここまで40個のIT用語をご紹介しましたが、すべてを一度に暗記する必要はありません。
特に意識したいのは、用語の意味だけでなく「自分の業務のどこで登場するのか」をセットで理解することです。
例えば「DNS=ドメイン名とIPアドレスを対応付ける仕組み」と覚えるだけではなく、「Webサイトやクラウドサービスにつながらないとき、DNSが原因になっている可能性がある」と理解しておけば、実際の業務にもつながります。
また、用語同士の関係を意識すると理解しやすくなります。
例えば、
Entra ID → SSO → MFA → 条件付きアクセス → MDM
とつなげて考えると、「ユーザーを認証し、安全な条件でクラウドサービスへアクセスさせる」という一連の仕組みとして理解できます。
同様に、
● SaaS → SaaS管理 → シャドーIT
● 生成AI → AIエージェント → シャドーAI
のように関連付けて覚えると、単なる用語の暗記になりにくくなります。
IT用語やサービスは今後も変化していきます。すべてを覚えることを目指すのではなく、基本的な仕組みを理解したうえで、分からない言葉が出てきたときに公式情報を確認する習慣を身につけていきましょう。
まとめ|IT用語は「情シスの仕事」と結び付けて理解しよう
情シスの業務範囲は、PCの管理や社員からの問い合わせ対応だけではありません。
ネットワーク、クラウド、ID・アカウント管理、端末管理、セキュリティ、SaaS、そして生成AIなど、企業が利用するIT環境全体に関わります。
そのため、新しく情シスを担当する方が、最初からすべてのIT用語を知っている必要はありません。
まずは自分の担当業務で頻繁に登場する言葉から、「何を意味するのか」「何のために使うのか」「自分の仕事とどう関係するのか」を確認していきましょう。
基本的な用語同士のつながりが分かるようになると、上司やエンジニア、ベンダーとの会話を理解しやすくなるだけでなく、新しい技術やサービスが登場したときにも、その位置付けを理解しやすくなります。
Microsoft 365の導入・運用でお困りではありませんか?
情シスでは、今回ご紹介したIT用語の知識だけでなく、クラウドサービスやアカウント、端末、セキュリティなど、さまざまなIT環境を適切に管理・運用していく必要があります。
特にMicrosoft 365のように多くのアプリや機能を備えたクラウドサービスでは、
「自社に適したプランや機能が分からない」
「既存環境からMicrosoft 365へ移行したい」
「セキュリティを考慮した環境を構築したい」
「導入後のアカウント管理や問い合わせ対応まで手が回らない」
といった課題が発生することもあります。
アイエスエフネットでは、Microsoft 365の導入計画から初期設定、データ移行、セキュリティ製品の導入、導入後の運用・定着までを支援しています。
また、キッティングやLCM、コールセンター・ヘルプデスクなどのソリューションと組み合わせることで、Microsoft 365導入後の運用についても支援可能です。
Microsoft 365を導入したいものの、「自社だけで対応するのが難しい」「情シス部門の負担を増やしたくない」とお悩みの場合は、ぜひアイエスエフネットへご相談ください。
■アイエスエフネットは、Microsoft 365の導入から移行・セキュリティ・運用までワンストップでご支援!
※この記事は、更新時点の情報をもとに作成しています。